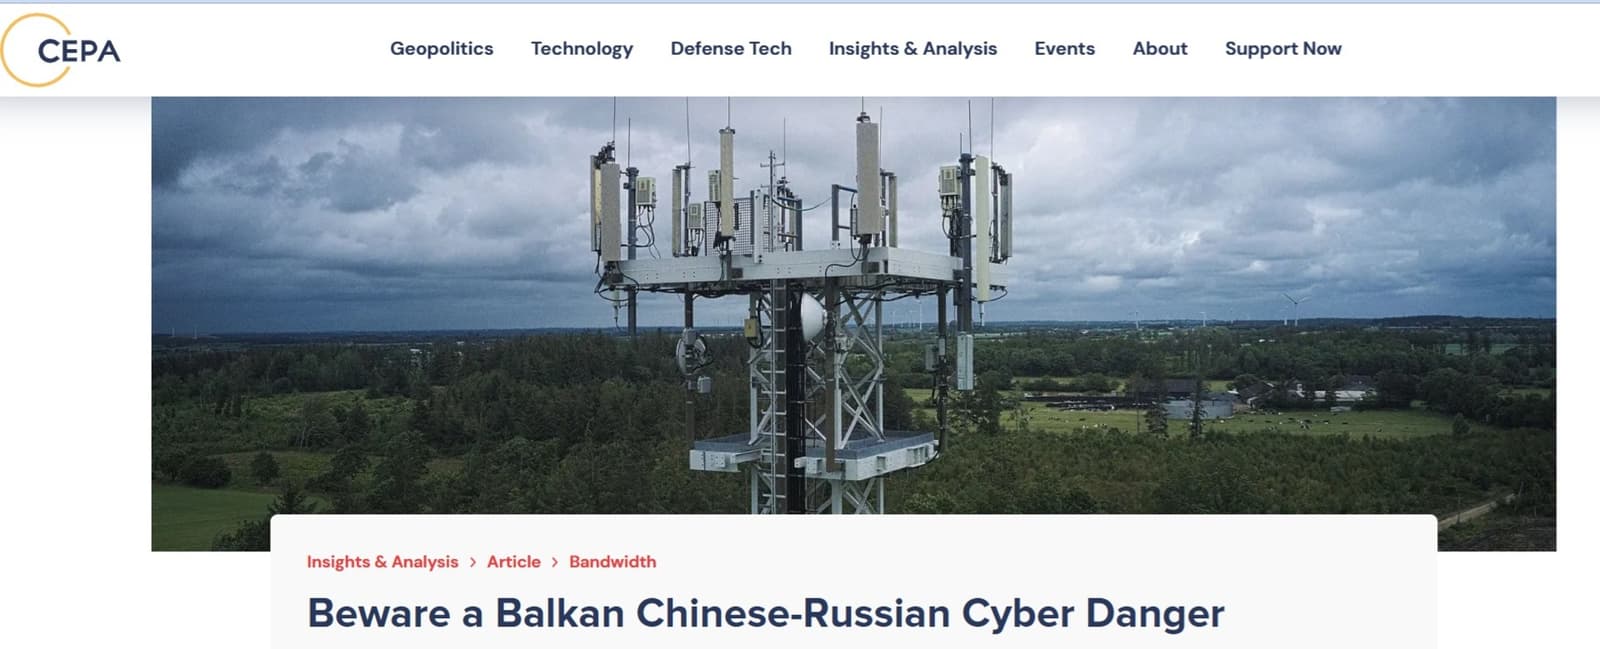
Američki Centar za analizu evropske politike (CEPA) iz Vašingtona objavio je 4. novembra analizu stručnjaka za cyber sigurnost Emira Kremića, u kojoj upozorava na ozbiljne sigurnosne slabosti Bosne i Hercegovine i drugih država zapadnog Balkana, posebno zbog prisustva kineske tehnologije u telekomunikacijskim mrežama i nedovoljne zaštite osjetljivih podataka građana.
Kremić, bivši direktor Federalnog zavoda za statistiku Federacije BiH i stručnjak za upravljanje umjetnom inteligencijom i podacima, navodi da su oktobarski izbori u Bosni i Hercegovini pokazali prednosti novih tehnologija, ali istovremeno otvorili pitanje sigurnosti digitalne infrastrukture.
Biometrijska identifikacija birača i skeneri glasačkih listića omogućili su brže i preciznije utvrđivanje izbornih rezultata, ali su, prema njegovoj ocjeni, dodatno povećali potrebu za zaštitom ličnih podataka građana.
Posebnu pažnju posvetio je telekomunikacijskim operaterima u Bosni i Hercegovini.
Kremić navodi da kineska kompanija Huawei ostaje dominantan dobavljač opreme za dva najveća mobilna operatera u zemlji, BH Telecom i m:tel, te upozorava da sigurnosni rizici takve tehnološke zavisnosti nisu dovoljno ozbiljno razmotreni.
Prema njegovoj analizi, značajan dio telekomunikacijske infrastrukture finansiran je zapadnim sredstvima, dok se istovremeno koriste tehnologije kineskih proizvođača.
Autor upozorava da takva infrastruktura može predstavljati sigurnosni izazov jer se preko komunikacijskih mreža prenose velike količine osjetljivih informacija, uključujući podatke građana, državnih službenika i institucija.
Pri tome ne iznosi dokaz da su navedeni operateri kompromitirani, nego upozorava na potrebu procjene sigurnosnih rizika povezanih s dobavljačima opreme.
Kremić ističe da cyber sigurnost više nije samo tehničko pitanje, nego jedno od ključnih pitanja nacionalne sigurnosti.
Prema njegovim navodima, države zapadnog Balkana raspolažu malim i nedovoljno finansiranim timovima za odgovor na cyber incidente, dok su javni informacijski sistemi često zastarjeli, a odgovornost za njihovu zaštitu podijeljena između različitih institucija.
Bosna i Hercegovina, upozorava, još nema potpuno funkcionalan državni tim za odgovor na cyber incidente.
Kao primjer institucionalne ranjivosti navodi napad iz 2022. godine, kada su hakeri onesposobili informacijski sistem Parlamentarne skupštine BiH.
Tada su serveri, internetska stranica i elektronska pošta Parlamentarne skupštine prestali funkcionirati, dok su zaposleni u državnim institucijama više od dvije sedmice imali ozbiljne probleme s pristupom informacijskim mrežama.
Kremić naglašava da javnosti nikada nije predstavljen sveobuhvatan izvještaj o tom incidentu niti o mjerama koje su nakon njega poduzete.
Podsjeća i na cyber napade iz 2024. godine, kada su kompromitirani zdravstveni informacijski sistem i Poreska uprava entiteta Rs.
U analizi upozorava da bi eventualni pristup neprijateljskih aktera slabo zaštićenim informacijskim sistemima mogao omogućiti prikupljanje podataka o državnim zvaničnicima, pripadnicima NATO-a i zajednicama dijaspore, kao i mapiranje energetskih mreža i važnih saobraćajnih čvorišta.
Posebno ističe opasnost od kombiniranja cyber napada i dezinformacijskih kampanja.
Prema njegovoj ocjeni, ruski mediji i povezane informacijske mreže mogu koristiti umjetnu inteligenciju za brzo i jeftino širenje manipulativnih sadržaja na jezicima država zapadnog Balkana.
Kremić upozorava da podrivanje povjerenja građana u izborne rezultate može imati ozbiljne političke posljedice, čak i kada nije došlo do direktne manipulacije glasovima.
U analizi se osvrće i na američki Kongres, gdje su zastupnici Ritchie Torres i Joe Wilson predstavili prijedlog Zakona o sigurnosnoj saradnji na Balkanu.
Predloženi zakon predviđa da Pentagon pripremi izvještaje o sigurnosnoj saradnji država zapadnog Balkana s Rusijom, Kinom, Sjedinjenim Američkim Državama i NATO-om.
Izvještaji bi obuhvatili vojnu saradnju, sporazume, trgovinu naoružanjem, zajedničke vježbe i obavještajne veze.
Kremić smatra da prijedlog zanemaruje važnu dimenziju savremenih sigurnosnih prijetnji, odnosno digitalnu infrastrukturu, strane dobavljače tehnologije i zaštitu podataka.
Zbog toga predlaže da američki Kongres u zakon uključi poseban dio posvećen cyber sigurnosti.
Takva analiza trebala bi obuhvatiti cyber operacije usmjerene protiv država regiona od 2012. godine, identitet stranih dobavljača kritične infrastrukture, sigurnost državnih i biometrijskih podataka te mogućnosti američke, evropske i NATO pomoći.
Autor smatra da bi, uz Rusiju i Kinu, trebalo obuhvatiti i Iran, zbog ranijih cyber napada na institucije Albanije.
Kao primjer navodi hakersku grupu HomeLand Justice, koju albanske vlasti povezuju s Iranom i koja je tokom 2026. godine napala informacijske sisteme albanskog parlamenta.
Kremić upozorava i na potrebu snažnijeg angažmana Evropske unije.
Prema njegovoj ocjeni, Brisel i NATO trebali bi povećati ulaganja u zaštitu kritične infrastrukture, organizirati zajedničke sigurnosne vježbe, omogućiti redovne provjere državnih baza podataka i uspostaviti jasna pravila za korištenje opreme dobavljača koji predstavljaju povećan sigurnosni rizik.
Posebno naglašava da uvođenje novih izbornih tehnologija u Bosni i Hercegovini mora pratiti odgovarajući sistem zaštite biometrijskih podataka.